部署台湾原生站群时,选择「最好」通常意味着使用台湾本地骨干、直连国际出口、配合CDN与10Gbps以上链路并启用DDoS防护,以换取最高可用与最低延迟;「最佳」是成本效益平衡:中等带宽、弹性计费(按需/保底+突发)、本地POP结合全球CDN节点;「最便宜」则通常是低配VPS或共享带宽主机,但风险包括带宽抖动、邻居噪声与弱化的安全防护。本文聚焦于服务器带宽与安全防护的实际可执行策略,帮助负责人在成本、性能、安全间找到平衡点。
先理解常见计费模型:95th percentile(尖峰计费)、按流量计费(GB/月)、固定带宽包月与按需弹性计费。为站群做带宽规划时,建议基于历史流量曲线做P95估算,预留20–30%余量用于营销活动或突发流量;对SEO类站群,可把爬虫、高并发API与静态内容分流,静态交付尽量靠CDN,减低源站出站带宽成本。
实际测算步骤包括:1) 收集近三个月原始访问日志并做时序聚合;2) 识别峰值窗口(5分钟、1小时、日峰);3) 用并发连接与单次请求大小模拟峰值QPS转化为带宽;4) 通过压测工具(wrk、siege、locust)验证服务器/网络瓶颈。对站群使用共享IP或多域名时,要模拟并发域名分布,避免估算偏低。
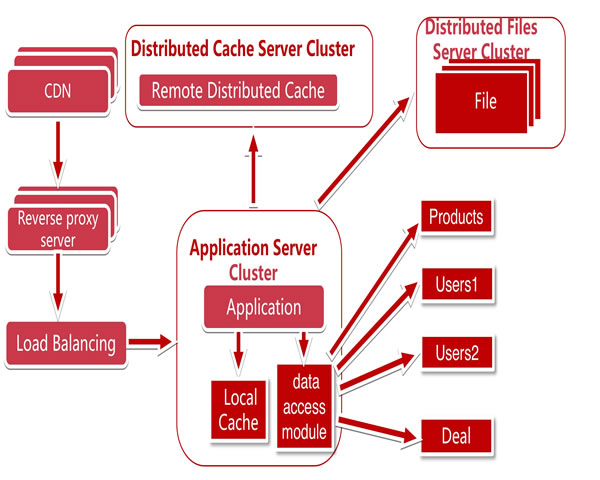
台湾市场特点是本地访问占比高,建议优先选择在台湾有直连骨干或POP的供应商(如与中华电信、台湾大型运营商有良好对接者),并考虑双线或多线冗余:本地优先链路 + 海外备用链路。采用BGP Anycast可降低跨区延迟并提升故障切换速度,同时配合链路聚合与NIC bonding提高单台物理机带宽上限与可用性。
站群应最大化边缘缓存:设置合理的Cache-Control、ETag与压缩策略,静态资源尽量通过CDN托管。负载均衡层使用L4/L7混合方案,L4(TCP/UDP)处理大量短连接,L7(HTTP)做会话控制与更精细的路由。对SEO站群的多个站点,建议使用共享后端池并基于Host头做智能路由,避免过度重复内容导致SEO惩罚。
构建安全防护要分层:边缘(CDN + 清洗)、网络层(ACL、黑白名单、速率限制)、应用层(WAF、BOT管理)、主机层(HIDS、系统加固)和流程层(备份、日志、响应)。将防护能力分散到不同层级可以降低单点失效风险,并逐层拦截恶意流量,降低源站带宽与计算消耗。
针对大流量DDoS,推荐使用具备自动清洗能力的服务(云清洗或本地清洗中心),并在BGP层面准备流量转发策略(黑洞/流量引导至清洗点)。定义SLA级别和触发阈值(例如每秒流量或连接数),并建立演练流程;同时在防火墙层加入速率限制与连接跟踪,减缓层级攻击带来的资源枯竭。
主机安全包括最小化服务、及时补丁、关闭不必要端口、使用SELinux/AppArmor、限制管理访问(跳板机 + MFA)。对站群使用容器化或虚拟化可提高隔离性,但要注意内核漏洞与镜像可信度。证书管理采用自动化(如ACME),并启用HSTS与现代TLS配置。
监控应覆盖带宽(实时bps/pps)、连接数、HTTP错误率、后端响应时间与磁盘IO。日志集中化(ELK/EFK或云日志)便于溯源与攻击分析。告警设置要区分信息/警告/紧急,配合自动化脚本(如临时放大带宽、切换清洗)降低MTTR。
带宽与安全规划也需考虑业务连续性:配置跨机房备份、DNS故障切换(低TTL+健康检查)、以及代码/数据库的定期快照。制定RTO/RPO目标并定期进行故障演练,确保在链路或清洗下游失败时能快速切换。
在台湾部署站群要注意个人资料保护与内容合规(台湾个人资料保护法),确保日志保留与数据传输符合规范。运维团队需记录变更管理并对SEO站群保持透明,避免通过技术手段进行内容隐藏或操纵爬虫,降低被搜索引擎处罚的风险。
总结要点:基于流量模型做P95带宽规划、优先本地优质链路并启用CDN、建立分层安全防护(边缘清洗+BGP+WAF)、完善监控告警与恢复演练。行动清单包含:1) 流量基线分析;2) 选定带宽计费模型并预留余量;3) 部署CDN与清洗服务;4) 实施主机加固与证书自动化;5) 定期演练与合规审核。按此策略,可在成本可控下为台湾原生站群提供稳定且安全的服务器带宽与防护。