在日本部署站群时,日本站群的DNS设计与运维直接影响访问速度、稳定性和搜索引擎表现。本文按照排查与优化两大维度,给出可操作的检查项与改进策略,帮助你快速定位问题并提升整体可用性。
1. 基础校验与常见错误排查
1.1 验证域名与记录完整性
首先检查域名是否正确解析,确认各个二级与子域的NS记录、A记录与MX记录是否一致。使用 dig 或 nslookup 查询权威名称服务器,排除本地缓存干扰。若存在不一致,通常是域名托管商或区域文件同步延迟导致。
1.2 检查 Glue 与注册信息
对于自定义名称服务器,务必确认有无缺失的 glue 记录。错误的 glue 会导致解析循环或无法解析。此外,校验注册商处的联系方式与DNS服务提供方是否匹配。
1.3 端口与协议连通性
DNS 基于 UDP/TCP 的53端口通信,确认防火墙与安全组没有阻断。对于较大响应(如 DNSSEC 或 EDNS0),需要允许 TCP 53,以避免因为 UDP 截断导致解析失败。
2. 性能优化与缓存策略
2.1 合理设置TTL
针对静态内容与变更频繁的子域,分别设定 TTL。对常变更记录设置短 TTL(如 60-300s),对稳定记录设置较长 TTL(如 3600s 或更高),以减少解析压力并加速缓存命中。
2.2 优化DNS缓存与递归解析
在日本部署站群时,优先使用或提供本地的递归解析服务以降低DNS缓存命中延迟。考虑在主要节点前置缓存解析器,减少跨境解析带来的 RTT。
3. 可用性与负载均衡策略
3.1 Anycast 与多地节点
采用 Anycast 可以让用户就近访问最近的 DNS 节点,提升解析速度与抗故障能力。与负载均衡结合能有效分散查询流量,避免单点瓶颈。
3.2 GeoDNS 与流量就近调度
启用 GeoDNS 或基于地域的权重调度,能把日本用户定向到日本或邻近的数据中心,减少跨境延迟,配合 CDN 进一步提升访问体验。
4. 与CDN/反向代理的结合优化
4.1 DNS 与 CDN 配置一致性
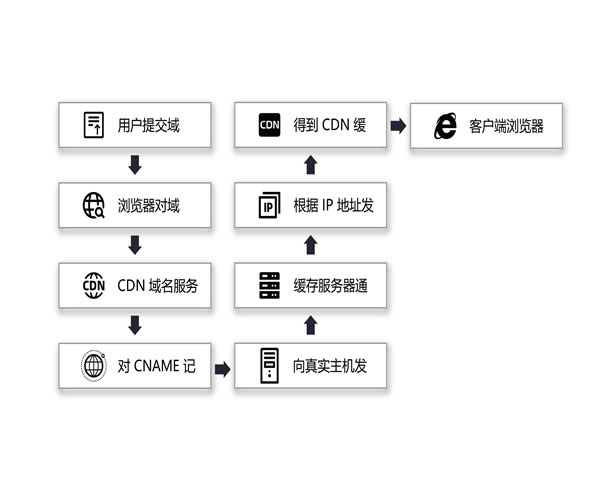
当使用 CDN 时,确认CNAME链路与原始服务器的 DNS 配置一致,避免因误配而导致访问绕回或缓存失效。监控CNAME解析是否指向预期的节点。
4.2 Split-horizon 与内外网解析
对于内部管理与外部访问不同的解析需求,使用 split-horizon(视图分离)DNS 可以避免敏感信息泄露,并提高内网访问效率。
5. 安全加固与抗攻击措施
5.1 启用DNSSEC与签名校验
部署 DNSSEC 可防止解析被篡改,提高信任度。注意签名的轮换和密钥管理,配置不当会导致解析失败,应在测试环境充分验证后上线。
5.2 防护DDoS与速率限制
针对 DNS 放大与解析请求刷新的攻击,应配置DDoS防护、访问速率限制与黑洞路由。与云厂商或专业防护服务联动,保证在流量尖峰时仍能维持解析服务。
6. 日常监控与自动化恢复
6.1 实时监控与告警
部署针对解析成功率、响应时间、各类记录变更的监控,结合日志分析快速定位问题来源。关键词监控项包括 解析时延、超时率与异常返回码。
6.2 自动化故障转移与健康检查
设置自动化脚本或使用 DNS 提供商的健康检查功能,在节点异常时自动切换A记录或使用备份 NS,缩短故障恢复时间。
常见问题快速排查清单
- 确认域名在注册商处的 NS 与权威服务器一致。
- 检查是否存在缺失的 glue 记录或错误的 A/AAAA 记录。
- 验证 UDP/TCP 53 端口在各节点与防火墙上的开放状态。
- 针对解析慢的问题,优先排查 TTL、缓存与递归解析器是否靠近用户。
- 遇到间歇性故障,考虑 DNSSEC 签名过期或区域传输(AXFR/IXFR)失败。
FAQ(常见问答)
- 问:DNS解析异常是因为TTL设置太长吗?
答:TTL过长会延迟生效但不必然导致解析异常。若修改后看不到变化,TTL过长会使缓存命中老数据,应先在本地清缓存或等待生效。 - 问:为什么在日本访问我的站群解析很慢?
答:可能是解析器距离较远、没有本地递归缓存或没有使用 Anycast/GeoDNS,建议在日本就近部署解析节点或使用CDN。 - 问:部署 DNSSEC 会带来哪些风险?
答:主要风险是签名配置错误或密钥轮换失败导致域名解析中断。上线前需充分测试并保留回滚方案。 - 问:如何防止DNS被DDoS攻击?
答:使用 Anycast、多节点冗余、速率限制、云防护服务和黑洞路由结合的策略可以有效降低风险。 - 问:何时使用短TTL?
答:当要频繁切换服务或进行流量迁移时使用短TTL以加快解析变更传播,否则长期使用短TTL会增加解析流量。 - 问:CDN与DNS的关系如何协同优化?
答:确保CNAME链与源站DNS一致,使用GeoDNS将用户导向最近的CDN节点,并监控回源解析以避免回源失败。